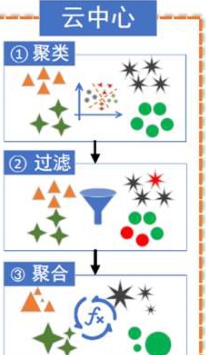
为了克服边缘计算中的数据孤岛问题,促进数据协作与知识共享,基于联邦学习的云边协同训练模型被广泛采用。然而,标签翻转投毒攻击威胁模型鲁棒性。为此,本研究提出一种轻量级标签翻转攻击检测方法,基于损失检测原理。正常样本训练损失小,中毒样本训练损失大。本研究设计评分机制评估参与者模型,结合局部模型损失与样本大小,利用曼哈顿相似度识别恶意参与者,确保全局模型安全可靠。
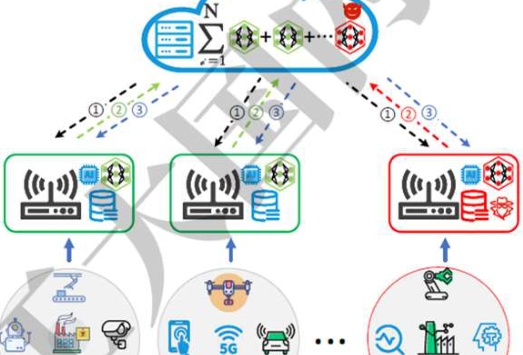
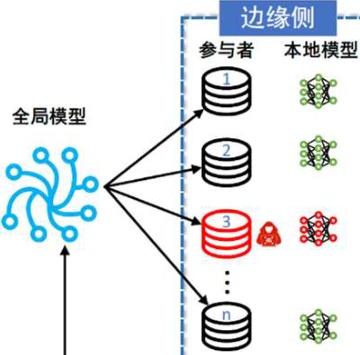
基于联邦学习的车联网环境,面临着标签翻转等投毒攻击的威胁,这可能导致模型训练结果偏离预期,影响交通决策的准确性。本技术可广泛应用于智能交通管理、自动驾驶辅助、车辆安全预警等多个领域,为构建更加安全、高效、智能的车联网生态系统提供强有力的技术支撑。云边协同训练模型中的投毒攻击示意图异构数据场景下抵御攻击的协同训练流程图
面议(具体合作方式与投资规模可联系洽谈)
检测方法能够防御联邦学习(FL)中的标签翻转攻击。在CIC-IDS-2017数据集上,该方法能将基于联邦学习训练的入侵检测模型的准确率从84.3%提高到97.1%,同时加强了物联网(IoT)网络安全的防护。
超高强镁合金及其制备成形技术

技术茂

 登录
 免费发布信息